 ecomyseo
Un ataque silencioso en tu tienda online puede pasar desapercibido durante semanas. Descubre cómo detectar malware, inyecciones de código y cambios en ficheros PrestaShop en cuestión de minutos.
El gran peligro silencioso: Modificaciones no autorizadas en tu servidor
La mayoría de los ataques a e-commerce no buscan tumbar la web; buscan pasar desapercibidos. Los atacantes o scripts maliciosos suelen modificar un fichero del core, un módulo de pago o la plantilla para:
- Inyectar código para robar tarjetas de crédito en el checkout (card skimming).
- Crear puertas traseras (backdoors) para volver a entrar cuando quieran.
- Redirigir tráfico hacia sitios spam o de phishing.
El problema real es que, si nadie te avisa, puedes tardar tres semanas en darte cuenta: cuando Google te penalice por malware, cuando Stripe/Redsys te bloquee la cuenta o cuando las ventas caigan a cero.
¿Cómo detectar si un fichero ha sido modificado en PrestaShop?
Si te preguntas «¿cómo saber si me han hackeado PrestaShop?» o si sospechas que algún módulo o archivo ha sido alterado, existen dos vías para comprobarlo:
1. La vía manual (Lenta e ineficiente)
Consiste en descargar todo el código de tu tienda vía FTP/SSH y comparar los hashes MD5 o checksums con una copia limpia de PrestaShop. Sin embargo, esto requiere conocimientos técnicos avanzados, lleva horas y solo sirve para detectar cambios pasados, no para prevenir los futuros.
2. Monitorización de Integridad en Tiempo Real (La vía recomendada)
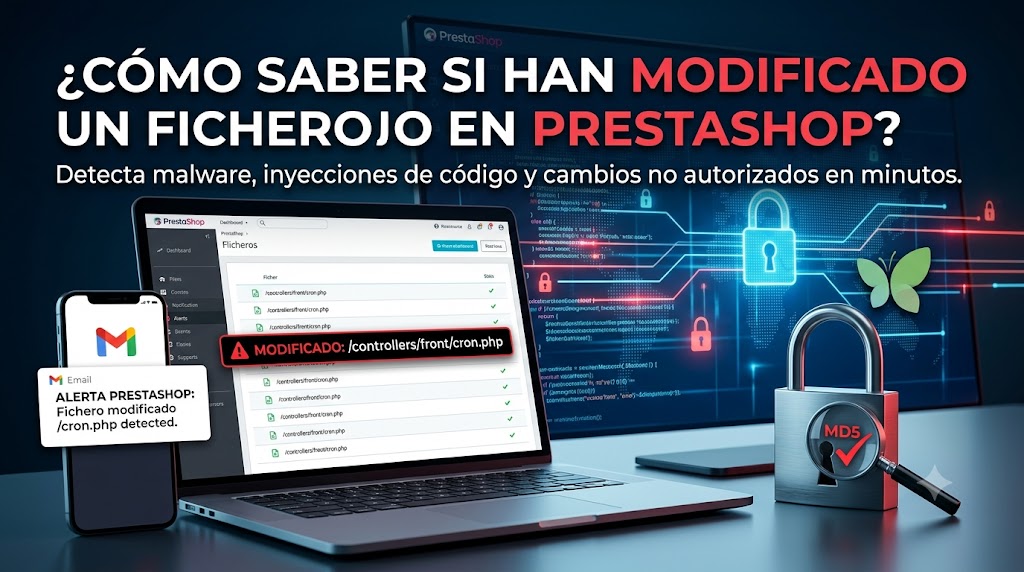
Consiste en usar un módulo de auditoría de archivos para PrestaShop que genere una huella digital (checksum MD5) de todos tus ficheros y escanee continuamente el servidor. Si un archivo cambia, se crea uno nuevo o se elimina uno existente, recibes una alerta inmediata en tu correo.
Módulo de Control de Integridad para PrestaShop (MD5)
Para solucionar este problema de raíz, hemos desarrollado el Módulo PrestaShop Detector de Archivos Modificados. Una herramienta ligera y automatizada diseñada para proteger el núcleo de tu tienda, tus módulos y tus plantillas.
Características clave del módulo:
- Escaneo de huella digital (MD5): Genera una base de datos segura con el estado limpio de tu tienda.
- Alerta por correo en minutos: Si se toca cualquier fichero en el servidor, el sistema te envía una notificación por email con la ruta exacta del archivo alterado.
- Detección de 3 tipos de eventos: Modificación de archivos, creación de ficheros sospechosos y eliminación no autorizada.
- Ejecución automática por Cron o Frontwatch: Puedes programar escaneos periódicos sin ralentizar la navegación de tus usuarios ni recargar el servidor.
- Registro de logs detallado: Consulta en todo momento el historial de auditoría directamente desde el panel de administración de PrestaShop.
Preguntas Frecuentes sobre la Integridad de Archivos en PrestaShop
¿Este módulo ralentiza mi tienda online?
No. El módulo está optimizado para procesar la verificación por lotes en segundo plano mediante tareas programadas (CRON), garantizando que el rendimiento de tu frontend no se vea afectado en absoluto.
¿Qué pasa si modifico un módulo o actualizo la plantilla adrede?
Muy sencillo. Tras realizar un cambio legítimo o una actualización en tu tienda, solo debes hacer clic en «Regenerar Baseline» desde el panel del módulo para actualizar la huella digital con los nuevos archivos autorizados.
¿Sirve como detector de malware para PrestaShop?
Sí. Aunque no limpia el código por sí solo, actúa como la primera línea de defensa (File Integrity Monitoring / FIM), avisándote en el instante exacto en que un script o hacker deposita un archivo malicioso o infecta uno existente.


 ecomyseo